



Dalam era komunikasi digital yang kian terkoneksi, batasan antara ruang privat dan publik menjadi semakin kabur. Isu penyadapan terhadap tokoh-tokoh penting publik maupun pejabat negara kerap menghiasi berita utama, memicu diskursus hangat mengenai batas kerentanan privasi digital kita. Namun, bagaimana sebenarnya operasi penyadapan modern bekerja secara teknis?
Berbeda dengan gambaran fiksi ilmiah yang kerap menampilkan peretas mengetik kode di dalam ruangan gelap, penyadapan di dunia nyata memanfaatkan kombinasi antara celah keamanan sistem, teknologi tingkat tinggi, hingga penyalahgunaan wewenang internal.
1. Penyalahgunaan Akses Jaringan: Ketika Sistem Resmi Dipersenjatai
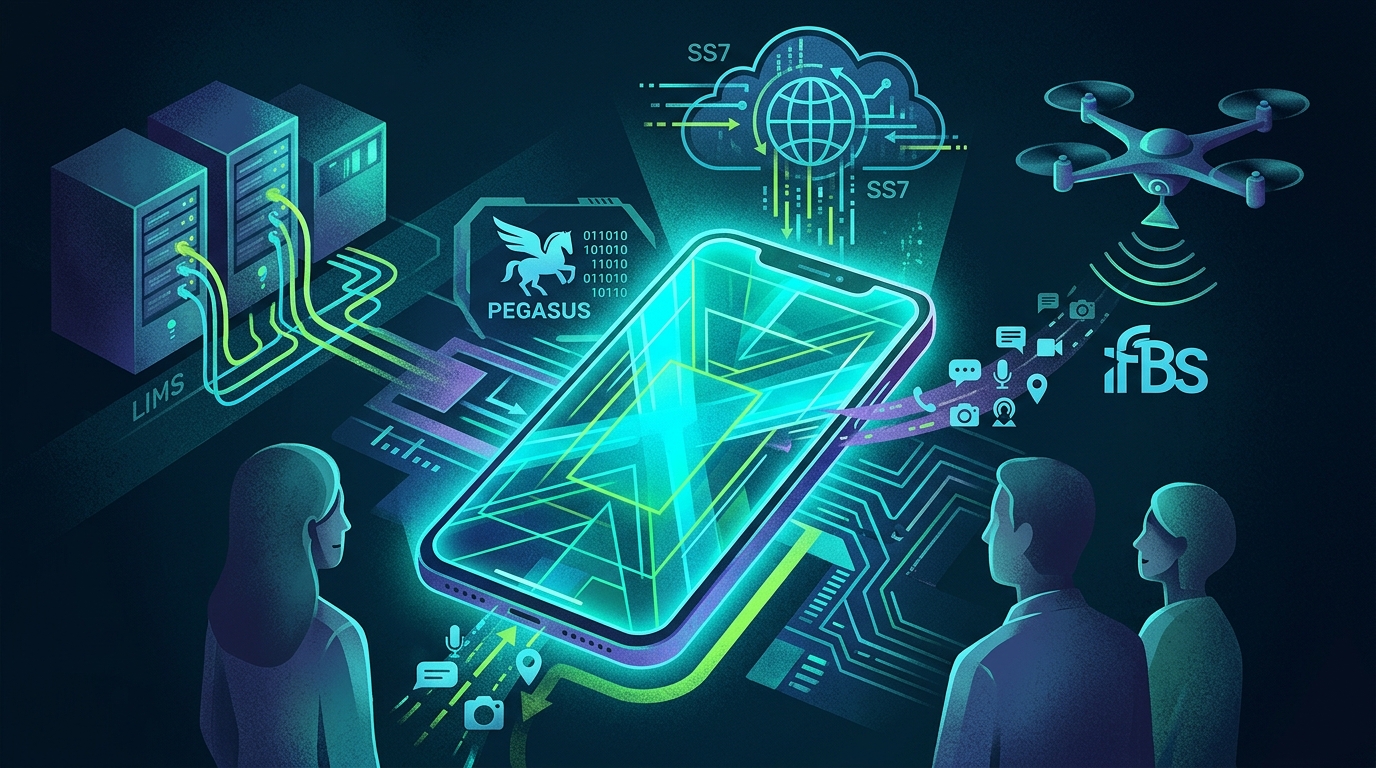
Secara teoritis, sistem telekomunikasi nasional dilengkapi dengan prosedur penyadapan yang sah (lawful interception) untuk kepentingan penegakan hukum dan penyidikan tindak pidana. Di Indonesia, infrastruktur ini umumnya dikendalikan melalui Lawful Interception Management System (LIMS) yang terhubung langsung ke operator seluler.
ADVERTISEMENT
SCROLL TO RESUME CONTENT
Namun, ancaman tidak selalu datang dari peretas luar. Fenomena insider threat atau ancaman internal menunjukkan bahwa penyadapan dapat terjadi ketika oknum yang memiliki wewenang memanipulasi prosedur standar (seperti memintas kebutuhan Laporan Polisi atau verifikasi hukum) untuk menyusupkan nomor target ke dalam sistem LIMS.
Penyadapan tingkat jaringan (network-level interception) ini bekerja sangat halus. Karena transmisi data dicegat langsung di tingkat operator seluler, perangkat korban tidak menunjukkan tanda-tanda kerusakan fisik: baterai tidak mendadak panas, tidak ada aplikasi mencurigakan, dan tidak ada lonjakan penggunaan data. Pelaku dapat menguras dua jenis informasi vital:
- Intercept Related Information (IRI): Metadata berupa siapa menghubungi siapa, kapan, durasi, dan lokasi ponsel.
- Isi Komunikasi (Content of Communication): Perekaman langsung percakapan suara dan pesan teks.
Guna menutupi jejaknya, oknum sering kali melakukan upaya anti-forensic berupa penghapusan berkas riwayat sistem (log wiping) untuk menghindari audit keamanan berkala.
2. Invasi Senyap Perangkat: Fenomena Zero-Click Spyware
Jika penyadapan jaringan bergantung pada akses infrastruktur lokal, penyadapan tingkat perangkat memanfaatkan perangkat lunak pengintai (spyware) tingkat tinggi yang mampu menembus perlindungan sistem operasi smartphone tercanggih sekalipun. Salah satu contoh paling tersohor di dunia adalah Pegasus, yang dikembangkan oleh perusahaan siber NSO Group asal Israel.
Kemajuan paling menakutkan dari spyware modern terletak pada teknik infeksinya yang berbasis zero-click exploit.
Pada penyadapan konvensional, korban harus mengeklik tautan berbahaya (phishing) agar malware terpasang. Sebaliknya, pada zero-click, perangkat dapat terinfeksi tanpa memerlukan interaksi apa pun dari pemilik ponsel. Penyerang memanfaatkan celah keamanan yang belum diketahui pengembang (zero-day vulnerabilities) pada aplikasi perpesanan bawaan seperti WhatsApp atau iMessage. Sebaris kode tak kasat mata atau panggilan yang tak terjawab sudah cukup untuk memasukkan kode jahat ke dalam perangkat.
Setelah menyusup, spyware tersebut mendapatkan akses setara pemilik ponsel:
- Membaca pesan terenkripsi (end-to-end) langsung dari layar perangkat sebelum enkripsi dilakukan.
- Menyadap mikrofoni dan kamera secara rahasia untuk merekam aktivitas fisik di sekitar ponsel.
- Mengambil data lokasi GPS, riwayat peramban, hingga dokumen pribadi.
Untuk menghindari deteksi antivirus, spyware tingkat tinggi beroperasi di dalam memori sementara (RAM) alih-alih penyimpanan permanen dan dilengkapi fitur self-destruct jika mengendus upaya analisis forensik.
3. Spektrum Metode Penyadapan Lainnya
Selain akses jaringan dan spyware perangkat, ranah pengintaian siber juga mengenal berbagai metode lain yang disesuaikan dengan skenario operasi:
- IMSI-Catcher (BTS Palsu): Perangkat seperti Stingray yang memalsukan sinyal menara seluler. Ponsel di area sekitar akan terhubung ke alat ini secara otomatis, memaksa jaringan menurunkan tingkat enkripsi (misal dari 4G/5G ke 2G) sehingga lalu lintas suara dan SMS dapat disadap secara langsung.
- Eksploitasi Protokol SS7: Memanfaatkan celah pada Signaling System No. 7, arsitektur jaringan global yang mengatur roaming antarnegara. Hanya dengan mengetahui nomor telepon target, penyadap dapat meretas lokasi fisik dan pencegatan SMS OTP dari jarak jauh.
- Penyadapan Akustik Fisik: Penggunaan mikrofon rahasia mikro (bugs) hingga Laser Microphone yang dapat mengukur getaran gelombang suara pada kaca jendela ruangan untuk diterjemahkan kembali menjadi audio percakapan.
Tantangan Privasi di Era Digital
Evolusi metode penyadapan—baik melalui penyalahgunaan wewenang infrastruktur negara maupun kecanggihan spyware komersial—menunjukkan bahwa tidak ada perangkat yang benar-benar kebal serangan. Batas antara keamanan nasional dan pelanggaran privasi menjadi semakin tipis.
Memahami anatomi dan mekanisme penyadapan ini penting bukan hanya bagi para pakar siber atau pejabat publik, melainkan juga bagi masyarakat umum. Pada akhirnya, perlindungan privasi di era modern membutuhkan kombinasi antara regulasi hukum yang ketat untuk mencegah penyalahgunaan wewenang internal, serta pembaruan keamanan perangkat secara berkala guna menambal celah-celah siber yang terus diincar oleh para penyadap.